Mengapa Mengamankan Akun Google Tag Manager Itu Penting.
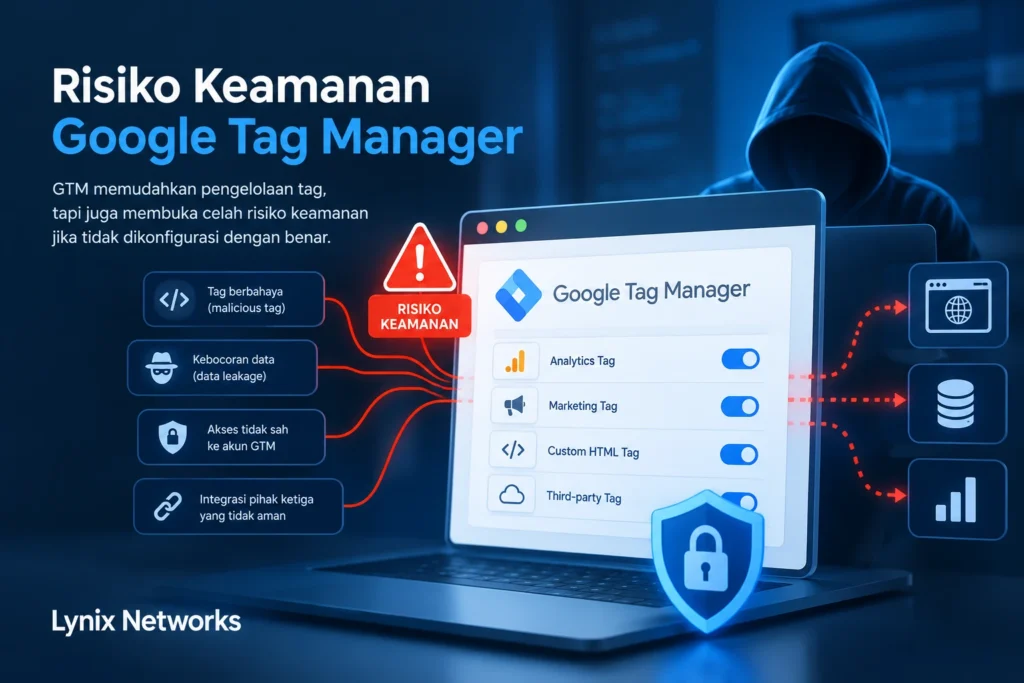
Google Tag Manager (GTM) membantu pemilik situs memasang berbagai kode pelacakan tanpa mengubah kode situs. Namun, satu akun GTM yang bocor memberi penyerang jalan langsung ke browser setiap pengunjung situs. Oleh karena itu, pemilik situs perlu mengamankan akun Google Tag Manager sama seriusnya dengan akun hosting.
Kode GTM Berjalan Langsung di Browser Pengunjung.
Tag Custom HTML di GTM menjalankan JavaScript dengan hak akses yang sama seperti script bawaan situs. Dengan akses itu, penyerang dapat mencuri isi form login, menyadap data kartu kredit di halaman checkout, atau mengalihkan pengunjung ke situs berbahaya. Selain itu, penyerang cukup menekan tombol Publish, lalu kode jahat langsung aktif di semua halaman yang memasang container tersebut.
Penyerang Tidak Perlu Menyentuh Web Server.
Serangan ini tidak membutuhkan akses ke Web Server sama sekali. Karena itu, file situs tetap utuh, log server tampak normal, dan scanner malware di server tidak menemukan apa pun. Akibatnya, pemilik situs sering baru menyadari masalah setelah pelanggan melapor atau Google menandai situs sebagai berbahaya.
Banyak Pihak Luar Memegang Akses.
Dalam praktiknya, tim marketing, agensi iklan, dan freelancer sering mengelola container GTM. Namun, mereka tidak selalu mengaktifkan 2FA di akun Google mereka, dan pemilik situs jarang mencabut akses mereka setelah kontrak berakhir. Dengan demikian, satu akun lemah milik pihak luar cukup untuk membuka jalan serangan ke situs client.
Dua Jalur Serangan yang Perlu Dibedakan.
Penyerang dapat mengambil alih akun yang punya hak Publish, lalu memodifikasi container asli milik situs. Sebagai alternatif, penyerang yang sudah menembus CMS atau database situs dapat mengganti ID container dengan ID container buatan mereka sendiri. Pada jalur kedua, log audit akun GTM korban tetap bersih karena penyerang memakai akun GTM miliknya. Karena itu, pengamanan harus mencakup akun GTM sekaligus situs itu sendiri.
Aktifkan 2FA untuk Mengamankan Akun Google Tag Manager.
Langkah pertama untuk mengamankan akun Google Tag Manager adalah mewajibkan 2FA atau passkey pada setiap akun Google yang punya akses ke GTM. Pemilik situs sebaiknya memeriksa akun milik staf internal, agensi, maupun freelancer, bukan hanya akun miliknya sendiri. Selain itu, pemilik situs perlu melarang staf memakai password yang sama untuk beberapa layanan, karena kebocoran di satu layanan sering membuka akun di layanan lain.
Batasi Hak Publish untuk Mengamankan Akun Google Tag Manager.
GTM menyediakan beberapa tingkat izin, yaitu Read, Edit, Approve, dan Publish. Sebagian besar pengguna cukup memiliki Read atau Edit, sehingga pemilik situs sebaiknya memberi hak Publish hanya kepada satu atau dua orang tepercaya. Dengan pembagian ini, penyerang yang menguasai akun staf biasa tidak bisa langsung mengaktifkan kode jahat di situs.
Audit Pengguna dan Cabut Akses Agensi Lama.
Pemilik situs perlu membuka daftar pengguna di tingkat akun dan container secara berkala, misalnya setiap tiga bulan. Setelah itu, mereka menghapus pengguna yang sudah tidak bekerja sama, termasuk agensi lama dan karyawan yang sudah keluar. Di samping itu, mereka sebaiknya mengganti alamat email umum atau bersama dengan akun individual, supaya setiap perubahan punya pemilik yang jelas.
Pantau Version History dan Notifikasi Perubahan.
Setiap kali seseorang mempublikasikan perubahan, GTM mencatat versi baru di Version History. Karena itu, tim keamanan atau pemilik situs sebaiknya memeriksa riwayat ini secara rutin dan memberi perhatian khusus pada tag Custom HTML yang tidak dikenal. Selain itu, mereka bisa mengaktifkan notifikasi email agar langsung mengetahui setiap perubahan yang masuk ke container produksi.
Periksa ID Container GTM di Source dan Database Situs.
Untuk menangkal jalur kedua, pemilik situs harus memastikan bahwa situs hanya memuat ID container GTM miliknya sendiri. Caranya, mereka mencari pola GTM- di source halaman, di template tema, dan di tabel database seperti opsi, widget, atau blok konten. Jika mereka menemukan ID yang tidak dikenal, mereka perlu segera mencabutnya, lalu memeriksa akun admin CMS dan plugin yang mungkin menjadi pintu masuk.
Batasi Dampak dengan Content Security Policy.
Content Security Policy (CSP) memberi tahu browser sumber script dan tujuan koneksi mana yang boleh aktif. Dengan CSP yang ketat, script jahat kesulitan memuat payload dari domain asing atau mengirim data curian ke server penyerang. Namun, CSP sulit mengunci rapat Custom HTML di GTM, sehingga pemilik situs sebaiknya menganggap CSP sebagai lapisan tambahan, bukan pengganti 2FA dan kontrol akses. Jika tim tidak membutuhkan Custom HTML, mereka juga bisa membatasi pemakaiannya lewat kebijakan internal.
Mulai Mengamankan Akun Google Tag Manager Hari Ini.
Akun GTM yang bocor memberi penyerang kendali atas apa yang berjalan di browser pengunjung, tanpa menyentuh Web Server sedikit pun. Oleh karena itu, pemilik situs perlu mengamankan akun Google Tag Manager dengan 2FA, membatasi hak Publish, mengaudit pengguna, dan memantau riwayat perubahan. Selain itu, mereka harus rutin memeriksa ID container di situs dan memasang CSP sebagai lapisan tambahan. Dengan kombinasi langkah ini, risiko injeksi kode lewat GTM turun jauh.